Dampak Kebocoran Data!
Banyak perusahaan masih menganggap kebocoran data sebagai masalah teknis yang cukup diselesaikan tim IT. Padahal dampaknya menjalar ke sanksi hukum, kerugian finansial, sampai hilangnya kepercayaan pelanggan yang butuh waktu lama untuk pulih. Artikel ini membedah apa yang sebenarnya dipertaruhkan ketika data pribadi bocor, dan bagaimana UU PDP mengatur konsekuensinya.
Seorang manajer IT di perusahaan fintech pernah cerita ke saya. Jam dua pagi, ponselnya berbunyi. Bukan alarm biasa, melainkan notifikasi dari sistem monitoring bahwa ada akses mencurigakan ke database pelanggan. Delapan jam berikutnya habis hanya untuk memastikan data apa saja yang bocor. Tiga bulan sesudahnya baru selesai membereskan dampaknya ke pelanggan, regulator, dan media. Dan itu baru dampak yang kelihatan.
Kenapa Kasus Kebocoran Data Makin Sering Terjadi
Badan Siber dan Sandi Negara (BSSN) mencatat 3,64 miliar anomali trafik internet berpotensi serangan siber sepanjang Januari hingga Juli 2025 saja, dengan 83,68 persen di antaranya berbasis malware. Angka ini baru dari sisi upaya serangan, belum menghitung berapa yang benar-benar berhasil menembus sistem.
Kasus besar sudah beberapa kali terjadi di Indonesia. Data 279 juta peserta BPJS Kesehatan diduga bocor dan dijual di forum online pada 2021, lalu 35 juta data paspor WNI ikut beredar di dark web dua tahun berikutnya. Pertengahan 2024, serangan ransomware ke Pusat Data Nasional Sementara sempat melumpuhkan layanan di 210 instansi pemerintah.
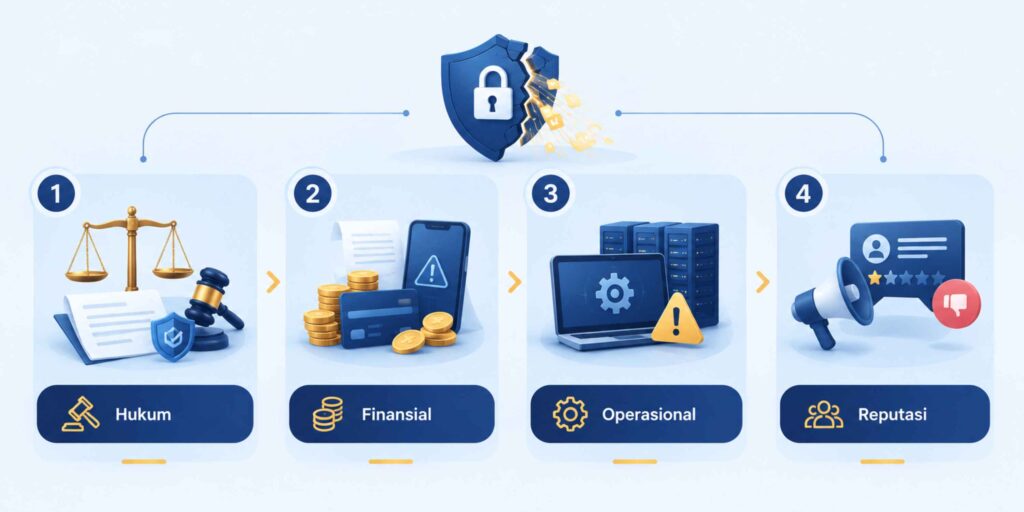
Empat Lapis Dampak yang Jarang Dihitung di Awal
Kebocoran data itu mirip pipa air yang bocor di dalam dinding rumah. Yang kelihatan di permukaan cuma rembesan kecil, tapi kalau dibiarkan, kerusakannya merembet ke struktur bangunan. Setidaknya ada empat lapis dampak yang perlu dihitung sejak hari pertama insiden ditemukan.
Dampak Hukum dan Finansial yang Datang Berbarengan
Pengendali data wajib memberi tahu subjek data dan otoritas terkait paling lambat 3×24 jam sejak kegagalan pelindungan data diketahui, sesuai Pasal 46 UU No. 27/2022 tentang Pelindungan Data Pribadi. Kalau kebocoran terbukti akibat penyalahgunaan yang merugikan pemilik data, ancamannya bisa masuk ranah pidana lewat Pasal 67, penjara maksimal lima tahun dan denda hingga Rp5 miliar. Di sisi administratif, PP No. 33/2026 menetapkan denda hingga 2 persen dari pendapatan tahunan perusahaan, tergantung skala dampak dan tingkat kerja sama saat pemeriksaan.
Di luar sanksi hukum, laporan IBM soal biaya kebocoran data di Asia Tenggara mencatat sektor keuangan menanggung kerugian rata-rata USD 5,57 juta per insiden, tertinggi dibanding sektor lain di kawasan. Di Indonesia sendiri, Indonesia Anti-Scam Centre OJK mencatat kerugian akibat penipuan online menembus Rp2,6 triliun dari November 2024 hingga Mei 2025, dan angka ini belum termasuk biaya investigasi forensik.
Dampak Operasional dan Reputasi yang Menumpuk Pelan-Pelan
Rata-rata perusahaan di Asia Tenggara butuh waktu 264 hari, hampir sembilan bulan, untuk mendeteksi sekaligus menyelesaikan satu insiden kebocoran data. Semakin lama terdeteksi, semakin besar biaya pemulihannya, karena sebagian sistem harus dihentikan sementara sambil menelusuri sumber kebocoran.
Sementara itu, pelanggan yang datanya bocor cenderung berpindah ke kompetitor begitu ada alternatif, apalagi kalau perusahaan lambat memberi kejelasan soal apa yang terjadi. Kepercayaan yang dibangun bertahun-tahun bisa runtuh dalam hitungan hari setelah berita kebocoran menyebar.
Korbannya Bukan Cuma Perusahaan yang Kena Bobol
Data yang bocor sering berakhir di tangan pihak yang memakainya untuk pinjaman online ilegal atas nama orang yang bahkan tidak pernah mengajukan pinjaman. Korban baru sadar ketika kolektor menagih utang yang bukan miliknya, dan proses pemulihan nama baik ke OJK maupun ke penyedia pinjaman bisa memakan waktu berbulan-bulan.
Perusahaan Kecil Sering Merasa Aman, Padahal Justru Rentan
Banyak UMKM dan startup menganggap mereka bukan target karena skalanya kecil. Padahal literasi keamanan yang rendah justru jadi celah favorit peretas, terlihat dari data bahwa 66,82 persen pengguna internet Indonesia tidak pernah mengganti kata sandi akun mereka. UU PDP juga tidak membedakan skala usaha soal kewajiban dasar melindungi data, meski besaran denda administratif tetap mempertimbangkan kemampuan bayar perusahaan.
Sistem yang Terverifikasi Mengurangi Titik Rawan Ini
Salah satu celah paling umum adalah data identitas yang tersebar dalam bentuk fotokopi KTP fisik atau file scan yang disimpan tanpa enkripsi di banyak tempat berbeda. Sebagai PSrE (Penyelenggara Sertifikasi Elektronik) yang diawasi Komdigi, Xignature memakai e-KYC dengan verifikasi biometrik dan validasi real-time ke Dukcapil, sehingga proses verifikasi identitas tidak lagi bergantung pada dokumen fisik yang gampang disalahgunakan. Setiap proses tanda tangan dan persetujuan dokumen juga tercatat dalam audit trail digital yang nirsangkal, jadi kalau ada sengketa soal siapa yang mengakses dokumen tertentu, jejaknya bisa ditelusuri dengan jelas.
Kebocoran data bukan cuma soal server yang diretas semalam. Dampaknya menjalar ke kewajiban hukum yang harus dipenuhi dalam hitungan jam, biaya yang terus bertambah selama berbulan-bulan, sampai kepercayaan pelanggan yang butuh waktu lama untuk pulih. Semakin awal sistem pelindungan data dibenahi, semakin kecil risiko yang harus ditanggung nanti.
Siap Mengamankan Dokumen dan Data Perusahaan Anda?
Jangan tunggu sampai kebocoran data terjadi. Mulai gunakan verifikasi identitas dan tanda tangan digital yang sah dan diakui negara sekarang juga.
Konsultasi Gratis dengan XignaturePertanyaan yang Sering Diajukan
Kebocoran data pribadi adalah kondisi ketika data yang seharusnya dilindungi diakses, digunakan, atau disebarkan oleh pihak yang tidak berwenang, baik karena serangan siber maupun kelalaian pengelolaan sistem.
Menurut Pasal 46 UU PDP, pengendali data wajib menyampaikan pemberitahuan tertulis paling lambat 3×24 jam sejak mengetahui adanya kegagalan pelindungan data pribadi.
Sanksinya bisa berupa denda administratif hingga 2 persen dari pendapatan tahunan berdasarkan PP No. 33/2026, sampai ancaman pidana penjara dan denda miliaran rupiah jika penyalahgunaan data terbukti disengaja dan merugikan pemilik data.
Referensi
- BSSN Catat 3,64 Miliar Serangan Siber di Indonesia Setengah Tahun Ini — IT Proxsis Group
- IASC OJK Terima 128.281 Laporan Kasus Penipuan, Total Kerugian Rp2,6 Triliun — Infobanknews
- Data Bocor di Sektor Keuangan, Kerugian Tembus Rp68 Miliar — Cyberhub
- 5 Kasus Kebocoran Data Pribadi di Indonesia dan Penanganannya — Cyberstudio
- UU PDP: Perusahaan Pelanggar Bisa Didenda 2% dari Pendapatan, Ini Mekanismenya — Bisnis.com
- Deret Pasal Pidana di UU PDP, Penjara 5 Tahun hingga Denda Rp6 Miliar — IDN Times
- Pasal 46 UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi — Pasal.id
- Statistik Cybercrime Indonesia 2025-2026: Data dan Tren Terbaru — Verihubs