Autentikasi Adalah Kunci Pertama Keamanan Akun, Kenapa OTP SMS Saja Tidak Cukup
Ringkasan – Banyak orang merasa akunnya aman karena sudah memakai OTP, sampai nomornya diambil alih lewat SIM swap. Artikel ini membahas apa itu autentikasi, bedanya dengan otorisasi, tiga faktor autentikasi, kenapa OTP lewat SMS mulai dibatasi, dan aturan autentikasi yang berlaku di perbankan Indonesia.
Pagi itu sinyal ponsel Rina tiba-tiba hilang. Ia mengira gangguan biasa, sampai siangnya menerima email bahwa kata sandi mobile banking-nya diganti dan ada transfer keluar dalam jumlah besar. Seseorang berhasil membuat kartu SIM baru atas nomornya, lalu menerima semua kode OTP yang seharusnya hanya sampai ke tangan Rina. Padahal ia merasa sudah aman karena memakai OTP. Kasus seperti ini menunjukkan bahwa autentikasi adalah lapisan pertahanan yang paling sering disalahpahami.
Autentikasi Adalah Memastikan Anda Benar-Benar Anda
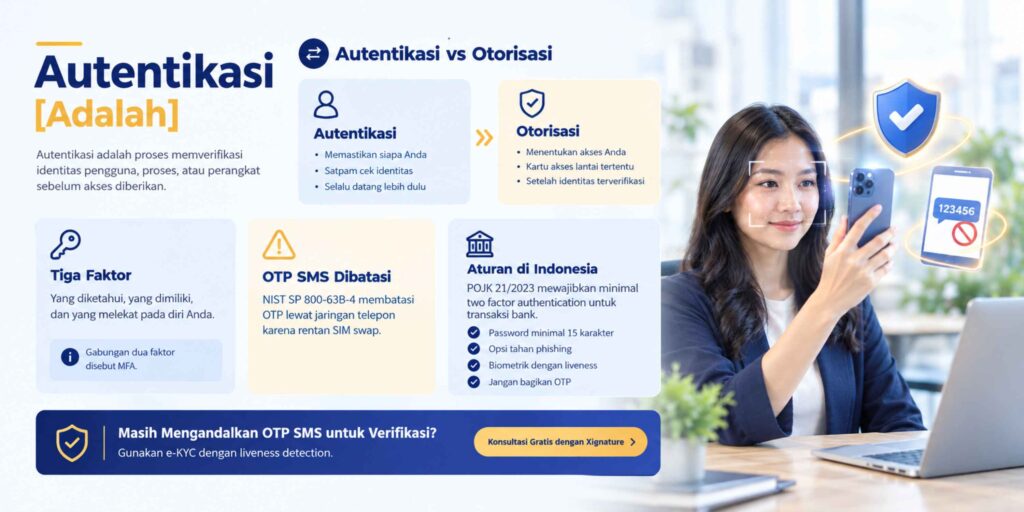
NIST mendefinisikan autentikasi sebagai proses memverifikasi identitas pengguna, proses, atau perangkat, yang sering menjadi syarat sebelum akses ke sumber daya diberikan. Istilah ini sering tertukar dengan otorisasi, yang menurut NIST adalah hak akses yang diberikan kepada pengguna atau tindakan memberikan hak tersebut. Bayangkan gedung perkantoran. Satpam di lobi yang mencocokkan wajah Anda dengan kartu identitas sedang melakukan autentikasi. Kartu akses yang hanya bisa membuka lantai tempat Anda bekerja adalah otorisasi. Keduanya penting, tapi autentikasi selalu datang lebih dulu.
Tiga Faktor Autentikasi
Cara membuktikan identitas biasanya dikelompokkan menjadi tiga faktor, yaitu sesuatu yang Anda ketahui, sesuatu yang Anda miliki, dan sesuatu yang melekat pada diri Anda. Menggabungkan dua faktor atau lebih dari kelompok yang berbeda disebut multi-factor authentication atau MFA. Password ditambah OTP adalah contoh MFA, tapi kekuatannya bergantung pada seberapa sulit tiap faktor dicuri.
| Faktor | Contoh | Risiko utama |
|---|---|---|
| Sesuatu yang diketahui | Password, PIN, jawaban pertanyaan keamanan | Ditebak, bocor, atau dipancing lewat phishing |
| Sesuatu yang dimiliki | Ponsel penerima OTP, aplikasi authenticator, security key | SIM swap, SMS dicegat, perangkat dicuri |
| Sesuatu yang melekat | Sidik jari, wajah, suara | Ditiru dengan foto atau deepfake tanpa liveness detection |
Kenapa OTP SMS Mulai Dibatasi
Panduan identitas digital NIST SP 800-63B-4 menggolongkan penggunaan jaringan telepon untuk verifikasi, termasuk OTP lewat SMS, sebagai metode yang dibatasi. Panduan itu juga mewajibkan layanan menyediakan setidaknya satu opsi autentikasi yang tahan phishing pada tingkat keamanan menengah. Untuk password sebagai faktor tunggal, NIST meminta panjang minimal 15 karakter dan justru melarang aturan komposisi rumit seperti wajib simbol. Biometrik pun hanya boleh dipakai sebagai bagian dari MFA bersama perangkat fisik, dan pengenalan wajah wajib dilengkapi deteksi serangan presentasi agar tidak bisa ditipu dengan foto. Kasus Rina menunjukkan alasannya, karena OTP yang dikirim ke nomor yang bisa diambil alih hanya sekuat keamanan operator selulernya.
Aturan Autentikasi di Perbankan Indonesia
Di Indonesia, POJK Nomor 21 Tahun 2023 tentang Layanan Digital oleh Bank Umum mewajibkan bank menerapkan paling sedikit two factor authentication untuk verifikasi transaksi keuangan, sekaligus mengedukasi nasabah tentang faktor autentikasi yang memadai. Aturan ini menetapkan batas bawah, bukan batas atas. Semakin besar nilai transaksi atau dokumen yang dipertaruhkan, semakin kuat autentikasi yang dibutuhkan. Prinsip yang sama dipakai Xignature. Sebelum seseorang bisa menandatangani dokumen dengan TTE Tersertifikasi, identitasnya diverifikasi lebih dulu lewat e-KYC yang mencocokkan wajah dengan data Dukcapil dan dilengkapi liveness detection, sehingga tanda tangannya benar-benar terikat pada orang yang tepat.
Autentikasi Kuat Tidak Harus Merepotkan
Keberatan yang paling sering muncul adalah autentikasi berlapis bikin pengguna repot dan akhirnya meninggalkan aplikasi. Kekhawatiran itu masuk akal kalau setiap tindakan kecil diminta kode baru. Solusinya adalah menyesuaikan tingkat autentikasi dengan risikonya. Melihat saldo cukup dengan biometrik di ponsel, sedangkan transfer besar atau tanda tangan kontrak meminta faktor tambahan. Metode yang tahan phishing seperti aplikasi authenticator atau verifikasi wajah dengan liveness justru sering lebih cepat dari mengetik OTP, sekaligus jauh lebih sulit dibobol.
Masih Mengandalkan OTP SMS untuk Verifikasi?
Pastikan pengguna Anda benar-benar orang yang mereka akui sebelum mengakses atau menandatangani. Gunakan e-KYC dengan liveness detection dan tanda tangan elektronik tersertifikasi sekarang juga.
Konsultasi Gratis dengan XignaturePertanyaan yang Sering Diajukan
Autentikasi adalah proses memverifikasi identitas pengguna, proses, atau perangkat sebelum akses ke sistem atau data diberikan.
Autentikasi memastikan siapa Anda, sedangkan otorisasi menentukan apa saja yang boleh Anda akses setelah identitas terverifikasi.
Sesuatu yang diketahui seperti password, sesuatu yang dimiliki seperti ponsel atau security key, dan sesuatu yang melekat seperti sidik jari atau wajah.
Metode autentikasi yang menggabungkan dua faktor atau lebih dari kelompok berbeda, misalnya password dan verifikasi wajah.
NIST SP 800-63B-4 menggolongkan OTP lewat SMS sebagai metode yang dibatasi karena rentan SIM swap dan penyadapan. Sebaiknya dilengkapi metode yang tahan phishing.
POJK 21/2023 mewajibkan bank menerapkan paling sedikit two factor authentication untuk verifikasi transaksi keuangan.
Referensi
- Authentication, Glossary — NIST Computer Security Resource Center
- Authorization, Glossary — NIST Computer Security Resource Center
- SP 800-63B-4, Digital Identity Guidelines, Authentication and Authenticator Management — NIST
- POJK Nomor 21 Tahun 2023 tentang Layanan Digital oleh Bank Umum — Otoritas Jasa Keuangan